
Setup Auth dari Nol vs Pakai Infra Auth yang Sudah Jadi
Bandingkan membangun auth sendiri dari nol dengan memakai infra auth siap pakai seperti LessOTP untuk inbound WhatsApp dan Telegram authentication.
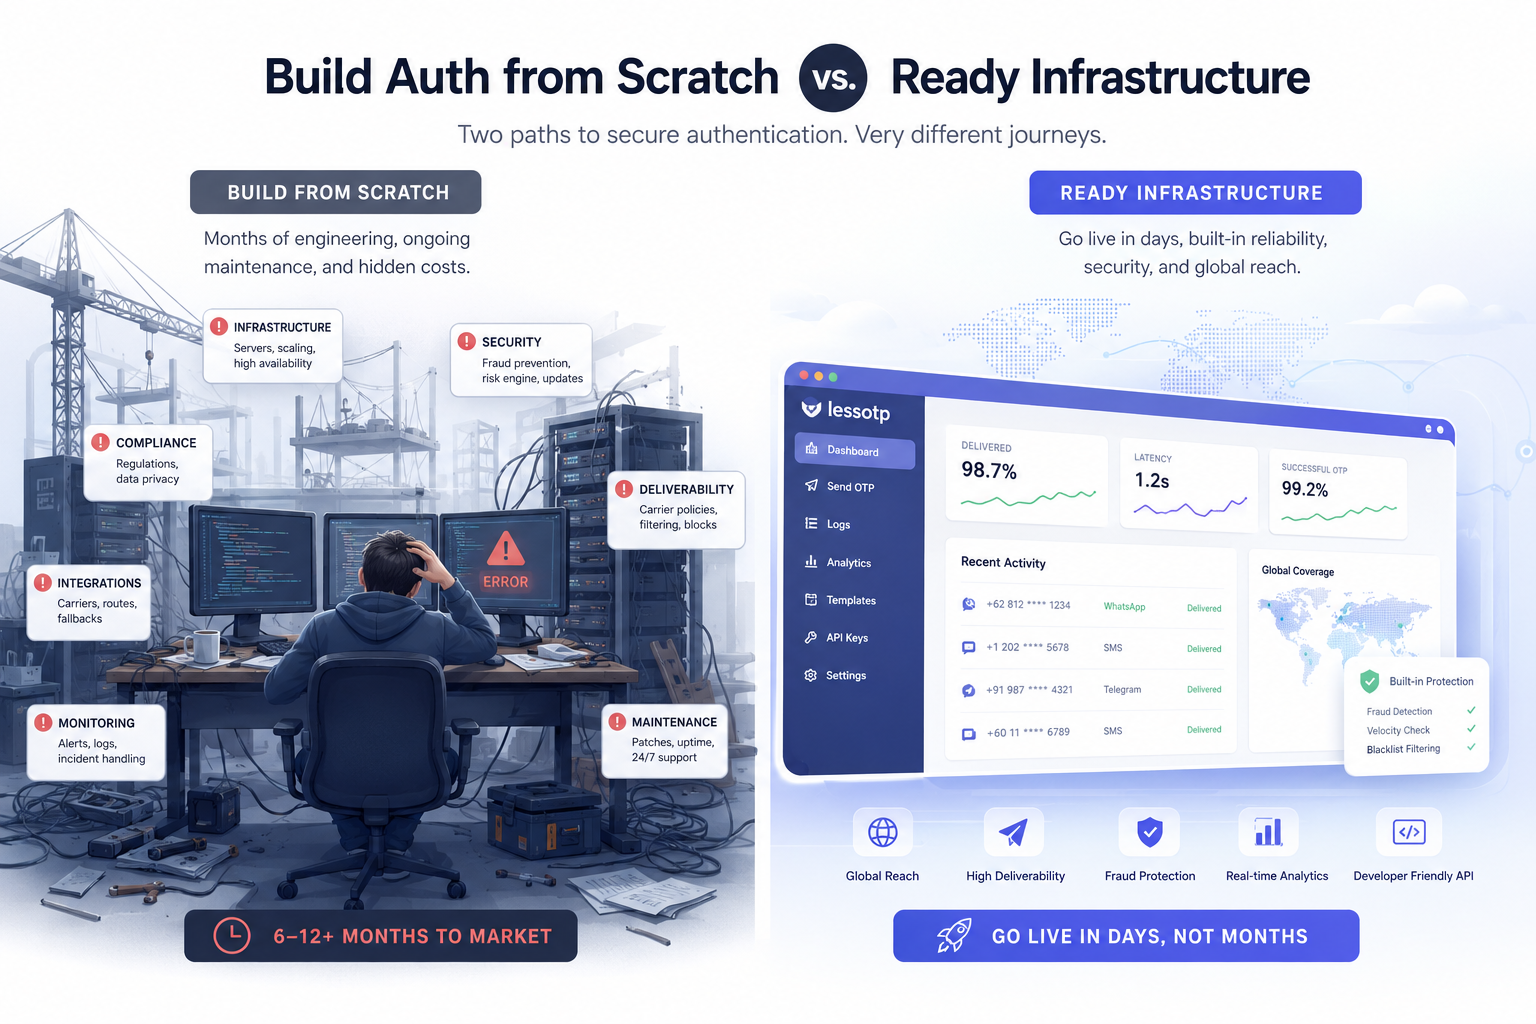
Auth Terlihat Sederhana Sampai Harus Diproduksikan
Membangun autentikasi dari nol sering terlihat mudah: buat endpoint request OTP, simpan kode, kirim pesan, lalu cocokkan input pengguna. Masalahnya, sistem auth bukan sekadar form login. Begitu masuk production, auth menjadi jalur kritis yang menyentuh keamanan, biaya, fraud, support, dan pengalaman onboarding.
Untuk tim SaaS B2B, pertanyaan yang lebih sehat bukan 'bisa build sendiri?', melainkan 'apakah auth ini pembeda produk utama atau infrastruktur yang sebaiknya distandardisasi?'
Build dari Nol vs Pakai Infra Auth Siap Pakai
| Aspek | Build dari Nol | Infra Auth Siap Pakai |
|---|---|---|
| Waktu Rilis | Minggu sampai bulan untuk API, worker, retry, dashboard, dan monitoring | Integrasi API + webhook, lalu uji di staging |
| Risiko Delivery | Harus kelola provider, callback, timeout, dan status delivery sendiri | Flow inbound WhatsApp/Telegram sudah distandardisasi |
| Keamanan Webhook | Perlu desain HMAC, idempotency, replay handling, dan audit log | Signed webhook + idempotency key sudah menjadi kontrak produk |
| Biaya Operasional | Biaya engineering + provider + incident response | Billing per successful verification di production |
| Fokus Tim | Tim mengurus auth plumbing dan edge cases | Tim fokus ke fitur inti dan aktivasi user |
Kapan Build Sendiri Masuk Akal?
Build auth sendiri tetap masuk akal jika autentikasi adalah core differentiator produk Anda, ada tim security/infra dedicated, dan Anda siap mengoperasikan sistem 24/7.
- Anda perlu kontrol penuh atas protokol autentikasi yang sangat custom.
- Produk Anda berada di domain regulasi yang mewajibkan desain auth internal tertentu.
- Volume dan tim infra cukup besar untuk membenarkan biaya operasional jangka panjang.
Kapan Pakai Infra Auth Siap Pakai Lebih Tepat?
Untuk mayoritas SaaS B2B, auth adalah jalan masuk menuju value produk, bukan value produk itu sendiri. Infra siap pakai membantu memangkas waktu implementasi tanpa mengorbankan kontrol backend Anda.
- Anda ingin onboarding user baru lebih cepat tanpa menunggu SMS OTP atau email aktivasi.
- Anda butuh API key per App, signed client webhook, staging simulator, dan audit log tanpa membangun dashboard internal baru.
- Anda ingin menghindari biaya SMS yang muncul sebelum verifikasi benar-benar sukses.
- Anda tetap ingin menerima hasil verifikasi di backend sendiri dan menentukan provisioning user sesuai aturan produk Anda.
LessOTP sebagai Lapisan Auth Infrastructure
LessOTP tidak mengambil alih seluruh sistem akun Anda. LessOTP menangani request verifikasi inbound, validasi nomor, pemotongan credit hanya saat sukses, dan pengiriman signed webhook. Aplikasi Anda tetap menjadi sumber kebenaran untuk user, role, workspace, dan permission.
1. Backend SaaS Anda membuat verification request melalui API LessOTP.
2. User mengirim `/START {{unique_code}}` via WhatsApp atau `/start {{unique_code}}` via Telegram.
3. LessOTP memvalidasi kode dan identitas nomor dari provider resmi.
4. Backend Anda menerima `verification.success` webhook dan membuat sesi, akun, atau workspace.
Jangan bangun plumbing auth kalau bukan pembeda produk
Uji LessOTP di staging: request auth, simulate inbound, dan terima signed webhook tanpa mengirim pesan riil atau memotong credit.
Coba Auth Infrastructure LessOTP