
Fraud Protection Built-in vs yang Harus Dibikin Sendiri
Bandingkan fraud protection custom di atas SMS OTP dengan proteksi struktural inbound auth LessOTP, dari traffic pumping hingga signed webhook.
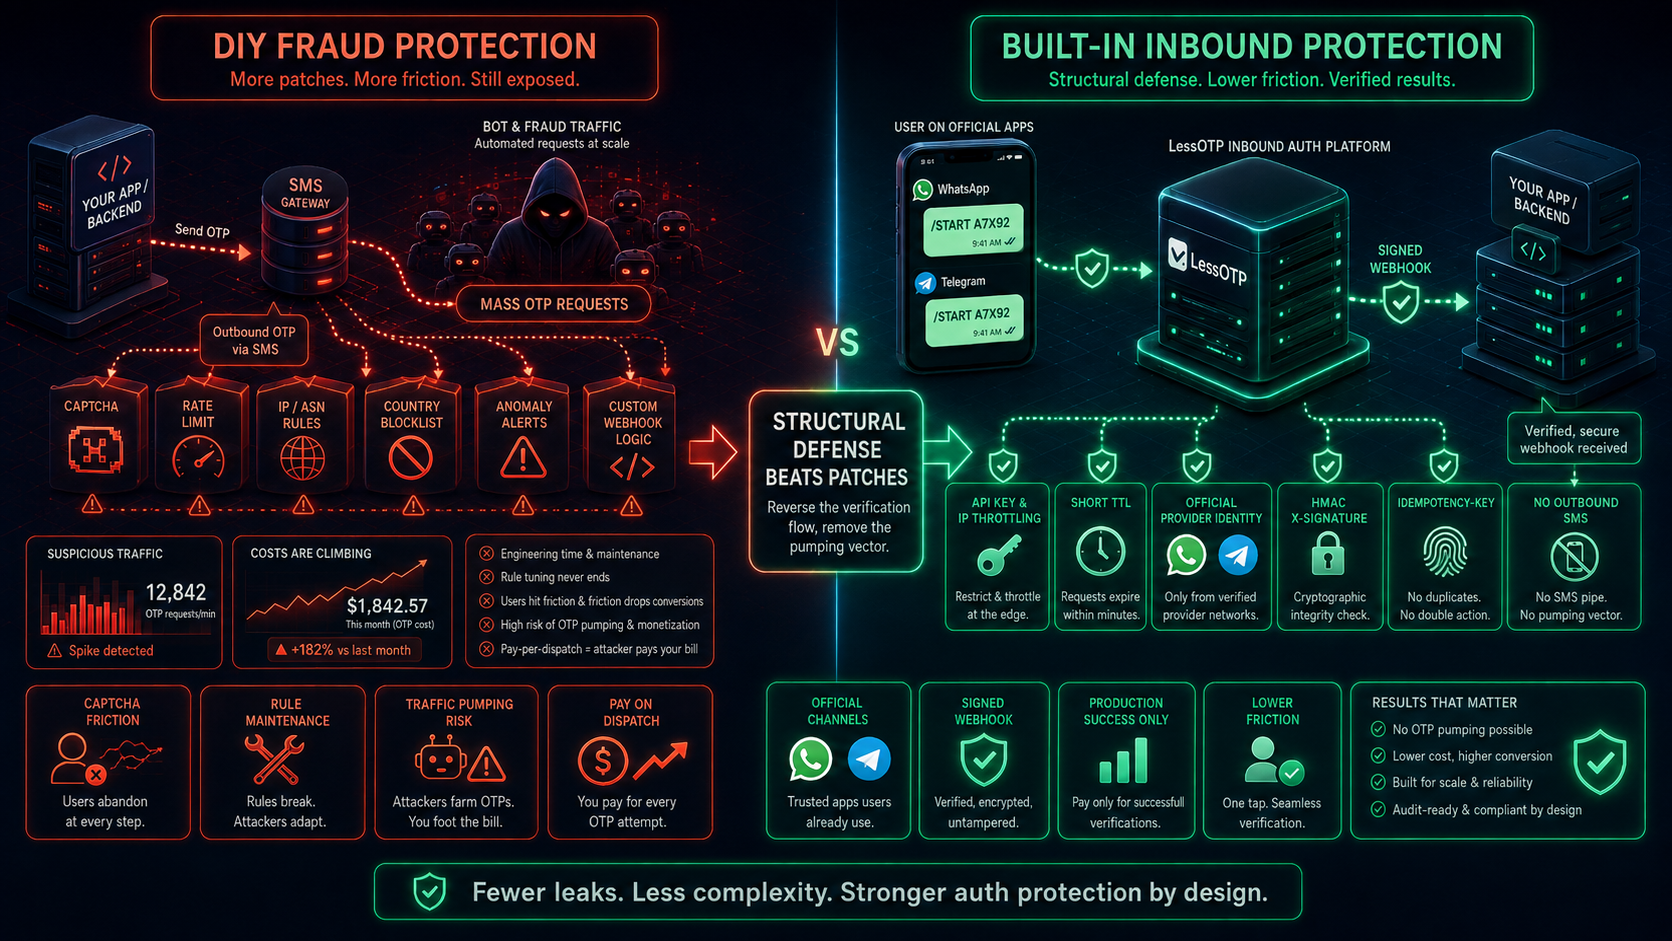
Fraud OTP Tidak Cukup Diatasi dengan CAPTCHA dan Rate Limiter Tambal-Sulam
Setiap kali tim produk membuka endpoint login atau registrasi publik yang mengirim SMS OTP keluar (outbound), tim tersebut secara otomatis masuk ke arena perlombaan melawan bot fraud, traffic pumping (IRSF), dan brute force.
Banyak tim mencoba membangun fraud protection sendiri: memasang rate limit IP, CAPTCHA, blocklist prefix negara, hingga scoring device. Masalahnya, sistem tambal-sulam ini sering menambah friksi bagi pengguna asli sambil tetap membiarkan biaya SMS bocor.
Perbandingan: Fraud Protection Bikin Sendiri vs Built-in Inbound
| Aspek | Bikin Sendiri di Atas SMS | Built-in Inbound Auth (LessOTP) |
|---|---|---|
| Model Ekonomi Serangan | Penyerang memicu SMS; biaya ditanggung pemilik aplikasi | Penyerang harus mengirim pesan inbound; tidak ada biaya SMS keluar yang bisa dipompa |
| Biaya Implementasi | Perlu Redis rate limiter, IP intelligence, CAPTCHA, dan rule engine custom | Built-in: rate limit per API key/IP, TTL pendek, dan signed webhook bawaan |
| Dampak ke User Asli | User sering terjebak CAPTCHA sulit atau OTP terblokir karena shared IP | User cukup mengirim pesan yang sudah terisi otomatis via WhatsApp atau Telegram |
| Validasi Kepemilikan Nomor | Aplikasi hanya menebak apakah penerima SMS adalah pengirim yang sah | Divalidasi langsung oleh provider resmi (Kirimdev WhatsApp API & Telegram Bot API) |
| Model Penagihan | Bayar setiap pengiriman SMS, termasuk percobaan fraud yang gagal diverifikasi | Hanya memotong credit saat verifikasi sukses di production |
Beban Operasional Saat Membangun Fraud Protection Sendiri
Saat membangun fraud protection sendiri untuk SMS OTP, tim engineering harus merawat lapisan proteksi yang kompleks:
- Rate Limiting Kompleks: Mengatur limit per nomor, per IP, per ASN, dan per session device.
- Blokir Negara Tertentu: Menjaga allowlist/blocklist prefix nomor internasional agar tidak terkena fraud premium rate.
- Toll Fraud Monitoring: Menyiapkan alert anomali pengiriman SMS di tengah malam saat traffic bot melonjak.
- Manajemen Secret & Webhook: Merancang signature HMAC dan verifikasi payload sendiri agar endpoint tidak dieksploitasi.
Proteksi Struktural: Mengubah Arah Alur Verifikasi
Inbound authentication di LessOTP menyelesaikan fraud bukan dengan menambah aturan rumit, melainkan dengan membalik arsitekturnya:
- Menghapus Vektor Outbound Traffic Pumping: Karena tidak ada pengiriman SMS keluar, penyerang tidak bisa memanfaatkan endpoint Anda untuk menghasilkan traffic SMS berbayar.
- Identitas Provider Resmi: Nomor telepon terbukti aktif dan terikat pada akun pesan instan pengguna.
- Idempotency & Replay Protection: Webhook delivery dilengkapi X-Signature HMAC SHA-256 dan Idempotency-Key untuk mencegah duplicate processing.
- Staging Sandbox Aman: Mode staging memungkinkan pengujian handler tanpa risiko membocorkan biaya atau pesan ke nomor pengguna nyata.
Hentikan kebocoran biaya SMS akibat fraud
Gunakan infrastruktur inbound authentication LessOTP dan uji flow verifikasi aman di staging simulator tanpa biaya.
Uji Proteksi Inbound di Staging