
Tantangan Developer saat Implementasi OTP
Pelajari 5 tantangan utama developer dalam implementasi SMS OTP—dari latensi delivery, traffic pumping, hingga biaya tak terduga—dan bagaimana inbound auth menyederhanakannya.
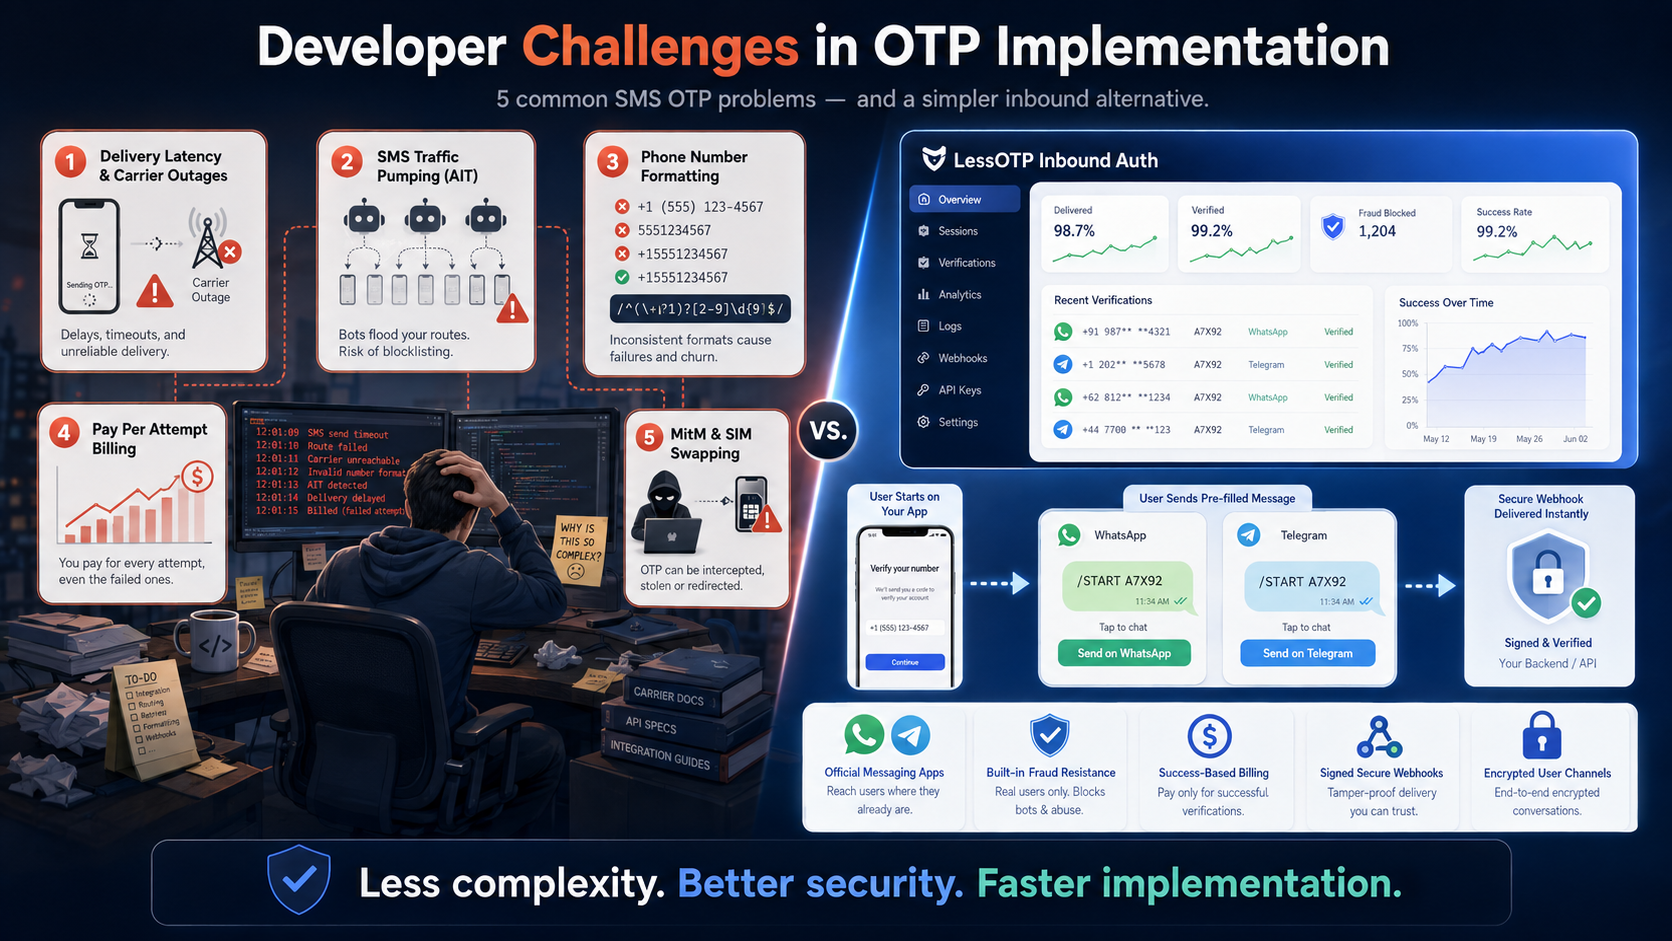
Mengapa implementasi SMS OTP selalu memicu beban teknis?
Mengintegrasikan SMS OTP tampak sederhana di awal: panggil API SMS provider, kirim 6 digit angka, lalu cocokkan input pengguna. Namun pada skala produksi, tim engineer harus menangani kegagalan rute operator, kualifikasi regex nomor internasional, hingga risiko eksploitasi biaya.
Artikel ini merangkum lima tantangan utama yang dihadapi developer saat membangun autentikasi OTP tradisional dan bagaimana model inbound WhatsApp/Telegram menyederhanakannya.
5 tantangan utama developer pada SMS OTP
1. Latensi Delivery dan Outage Rute Operator
Pengiriman SMS OTP melewati agregator, SMSC, hingga jaringan seluler tujuan. Gangguan pada satu hop menyebabkan pesan tiba terlambat atau tidak pernah sampai, memicu tombol 'Kirim Ulang OTP' berulang kali.
2. Ancaman Fraud SMS Traffic Pumping (AIT)
Form publik tanpa proteksi ketat dapat diserang bot yang memicu ribuan SMS ke rentang nomor internasional mahal. Developer dipaksa membangun rate limiter, geo-ip filter, hingga CAPTCHA yang menambah friksi.
3. Validasi Formats dan Parsing Regex Nomor HP
Format nomor telepon internasional beragam (E.164, leading zero, trunk prefix). Kesalahan normalisasi menyebabkan SMS gagal terkirim atau user gagal login karena mismatch format.
4. Biaya Pengiriman per Attempt (Tidak Ada Garansi Selesai)
Provider SMS memotong biaya saat pesan diterima agregator, bukan saat verifikasi berhasil. Pengguna yang mengabaikan OTP atau mengalami kegagalan sinyal tetap membebaskan saldo aplikasi Anda.
5. Man-in-the-Middle (MitM) dan SIM Swapping
Pesan SMS dikirim via teks polos tanpa enkripsi end-to-end. Kerentanan jaringan SS7/Diameter dan kejahatan SIM swapping membuat OTP rawan dicegat pihak ketiga.
Perbandingan teknis: SMS OTP vs Inbound Auth
| Parameter Teknis | SMS OTP Tradisional | Inbound Messaging (LessOTP) |
|---|---|---|
| Arah Inisiasi | Outbound push dari server | Inbound pull dari aplikasi pengguna |
| Biaya per Attempt | Dibayar per kirim (berhasil/gagal) | Gratis (saldo dipotong hanya saat verifikasi sukses) |
| Proteksi Traffic Pumping | Developer wajib buat bot guard | Aman secara arsitektur (user yang pesan masuk) |
| Enkripsi Jaringan | Tanpa E2EE (SS7/Diameter) | Disertai E2EE bawaan platform WhatsApp/Telegram |
| Handling Webhook | Harus poll status provider | Webhook HMAC SHA-256 otomatis dengan Idempotency-Key |
Pengujian tanpa biaya di Staging Simulator
LessOTP menyediakan mode staging per-App. Developer dapat memanggil API request dan menguji webhook delivery tanpa mengirim pesan WhatsApp/Telegram riil dan tanpa pemotongan saldo.
curl -X POST https://lessotp.com/api/v1/staging/auth/request \
  -H "Authorization: Bearer YOUR_STAGING_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "channel": "whatsapp"
  }'
Respons request:
{
  "status": "success",
  "data": {
    "request_id": "req_8f7d6c5b4a",
    "unique_code": "A7X92",
    "channel": "whatsapp",
    "wa_link": "https://wa.me/628999999999?text=/START+A7X92",
    "expires_in": 180,
    "mode": "frictionless"
  }
}
Setelah request dibuat, jalankan simulator di Dashboard untuk mengirim event synthetic. Webhook backend Anda akan menerima payload bertanda tangan:
{
  "event": "verification.success",
  "channel": "whatsapp",
  "request_id": "req_8f7d6c5b4a",
  "phone_number": "6281234567890",
  "timestamp": "2026-08-24T10:00:00Z"
}
Keamanan webhook HMAC SHA-256
Verifikasi payload webhook di server Anda menggunakan signing secret App untuk memastikan integritas data dan mencegah replay attack:
import { createHmac, timingSafeEqual } from "node:crypto";

function verifyLessOTPWebhook(rawBody: string, signature: string, secret: string) {
  const expected = createHmac("sha256", secret).update(rawBody).digest("hex");
  const received = Buffer.from(signature, "hex");
  const expectedBuffer = Buffer.from(expected, "hex");

  return received.length === expectedBuffer.length &&
    timingSafeEqual(received, expectedBuffer);
}

// Simpan Idempotency-Key dan abaikan delivery yang sudah pernah diproses.
Pelajari dokumen teknis lengkap di dokumentasi developer LessOTP.
Sederhanakan autentikasi tanpa beban SMS OTP
Gunakan Inbound WhatsApp & Telegram Auth. Uji integrasi di Staging Simulator LessOTP sekarang juga tanpa biaya.
Mulai integrasi staging