
Outbound OTP vs Inbound Auth: Konsep Dasarnya Beda
Pahami perbedaan fundamental outbound SMS OTP dan inbound authentication LessOTP dari arah pesan, biaya, UX, delivery, hingga risiko fraud.
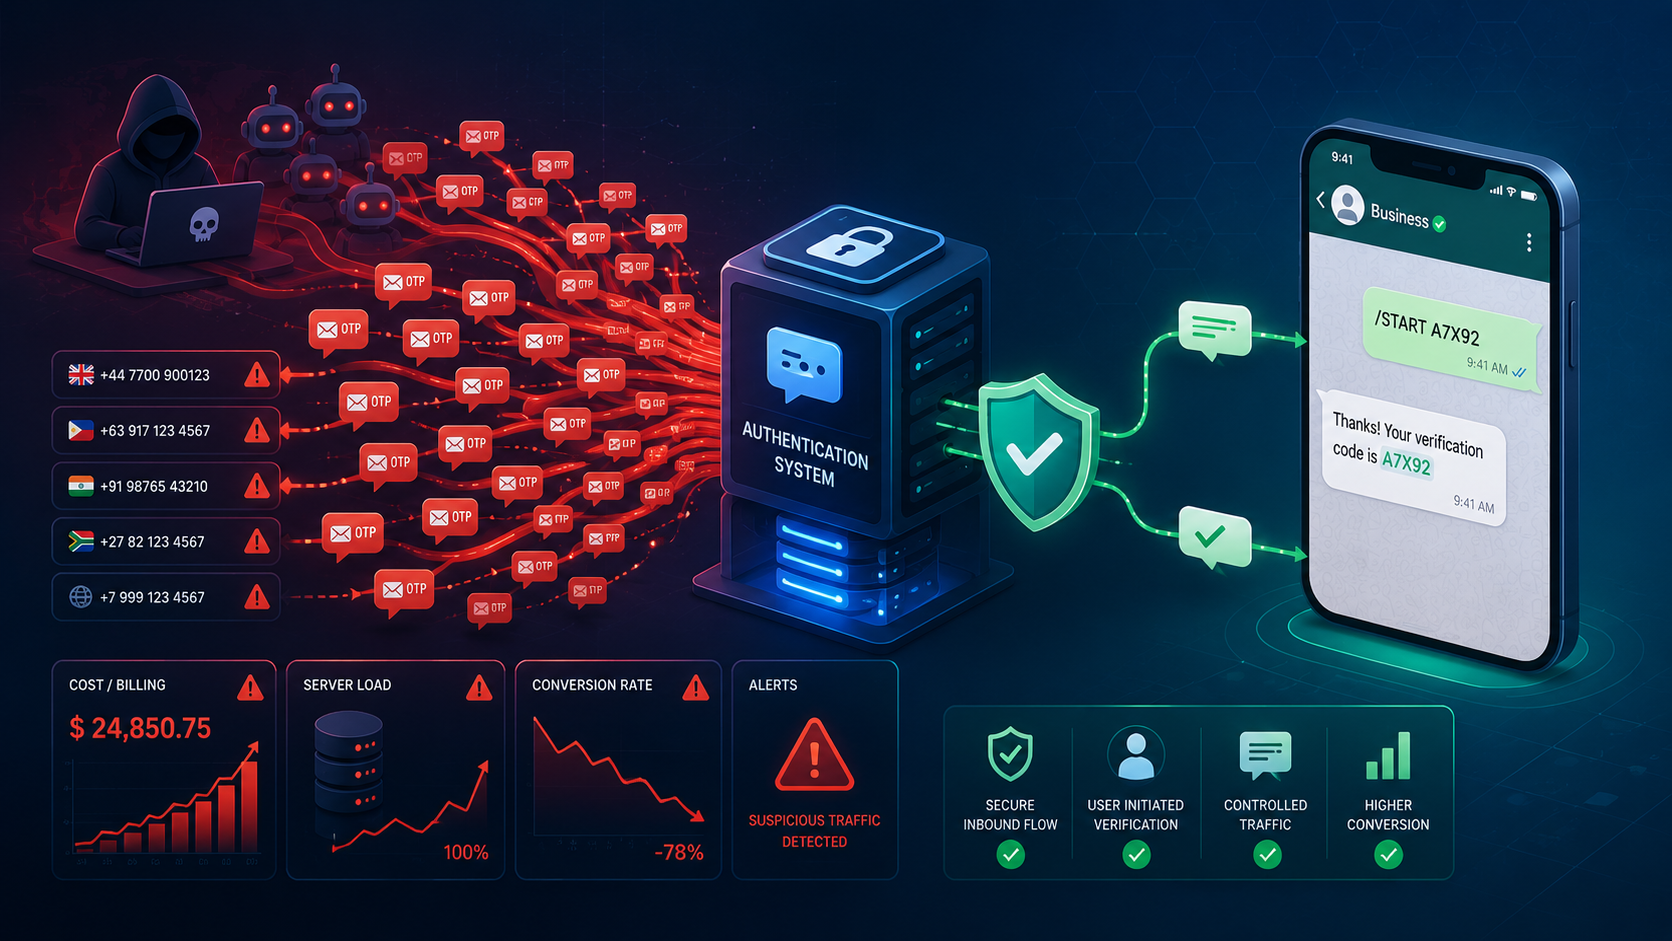
Outbound OTP vs Inbound Auth: Membalik Arah Pesan, Mengubah Seluruh Model
Sebagian besar developer terbiasa dengan model lama: aplikasi meminta nomor HP pengguna, membuat kode acak di database, lalu memanggil provider SMS untuk mengirimkan kode tersebut keluar (outbound).
Inbound authentication bukan sekadar cara lain mengirim pesan. Ini adalah pembalikan arsitektur fundamental: pengguna yang mengirim pesan verifikasi masuk (inbound) ke platform resmi. Perbedaan arah pesan ini mengubah total model biaya, reliabilitas delivery, dan keamanan autentikasi.
Perbedaan Mendasar Outbound vs Inbound
| Aspek Arsitektur | Outbound OTP (Model Lama) | Inbound Auth (LessOTP) |
|---|---|---|
| Arah Pesan | Server → Pengguna (Outbound) | Pengguna → Server (Inbound) |
| Siapa yang Memicu Biaya | Aplikasi menanggung biaya setiap kali SMS keluar dipicu | Aplikasi hanya dipotong credit saat verifikasi sukses di production |
| Ketergantungan Jalur SMS Carrier | Tinggi (tergantung routing telco, aggregators, dan filtering spam operator) | Rendah (menggunakan channel data internet resmi WhatsApp / Telegram) |
| UX Pengguna | Menunggu SMS masuk → membaca kode → mengetik ulang ke form | Klik tombol → buka WhatsApp/Telegram → tekan kirim pesan terisi |
| Risiko Toll Fraud / Traffic Pumping | Tinggi (bot memicu ribuan SMS ke prefix negara mahal) | Nol untuk SMS keluar (tidak ada mekanisme blast SMS yang bisa dipompa) |
| Hasil ke Aplikasi Backend | Backend memvalidasi input kode form | Backend menerima payload signed webhook dengan HMAC SHA-256 |
3 Masalah Bawaan Model Outbound
1. Biaya Dibayar di Muka Tanpa Jaminan Sukses
Pada model outbound, Anda membayar provider SMS saat pesan dikirim, bukan saat pengguna berhasil login. Setiap SMS yang pending, terlambat, atau tidak dibuka tetap menjadi beban pengeluaran.
2. Bottleneck Latensi Antrean SMS
Jalur SMS telco sering mengalami antrean di jam sibuk atau diblokir filter anti-spam operator, menyebabkan OTP tiba setelah pengguna meninggalkan halaman pendaftaran.
3. Magnet Serangan Bot
Endpoint yang memicu pengiriman pesan keluar menjadi target empuk bot fraud untuk memompa trafik SMS ke nomor premium buatan penyerang.
Mengapa Inbound Lebih Tangguh dan Efisien?
Ketika arah pesan dibalik dari Pengguna ke Server, beberapa keuntungan struktural langsung didapat:
- Verifikasi Berbasis Tindakan Nyata: Pesan inbound membuktikan bahwa pengguna secara sadar berinteraksi dengan aplikasi chat aktif mereka.
- Zero SMS Toll Fraud: Karena tidak ada pengiriman SMS keluar, model ekonomi penyerang traffic pumping menjadi runtuh.
- Delivery Terkelola Resmi: WhatsApp dilayani oleh Official WhatsApp API Business Partner (Kirimdev), dan Telegram menggunakan Bot API resmi.
- Hasil Otomatis via Webhook: Backend aplikasi menerima data identitas nomor terverifikasi melalui signed webhook tanpa perlu mengelola state verifikasi manual.
Tinggalkan kerumitan outbound OTP sekarang
Beralih ke model inbound authentication modern. Uji integrasi WhatsApp dan Telegram di lingkungan staging LessOTP tanpa biaya.
Coba Inbound Auth di Staging